Cookie seguro
ConceptoCriptografía y seguridad informática
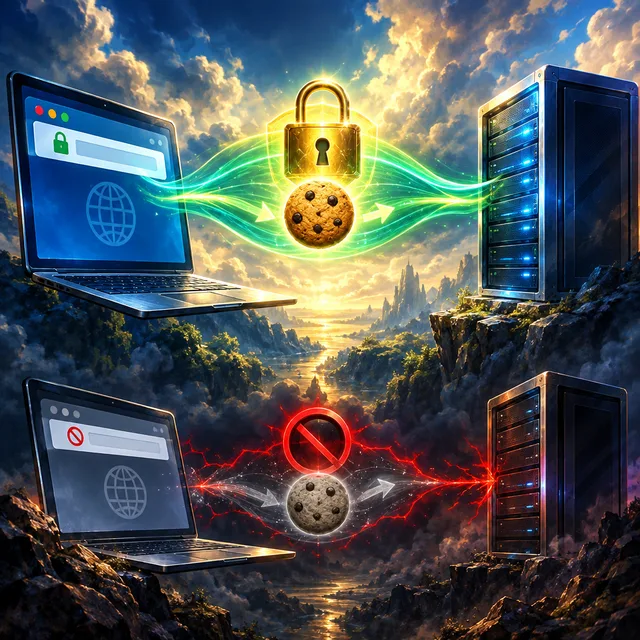
Cookie HTTP limitado a canales seguros mediante el atributo Secure.
1,25Poco común
Cookie HTTP limitado a canales seguros mediante el atributo Secure.
Poco común
Un cookie seguro es un cookie HTTP con el atributo Secure activado. Un agente de usuario, normalmente un navegador web, solo lo envía cuando la solicitud HTTP utiliza un canal seguro, normalmente HTTPS. El atributo protege la confidencialidad del cookie, pero no su integridad, ya que un atacante activo en la red puede sobrescribir cookies Secure mediante un canal no seguro. Otras protecciones son HttpOnly, que limita el acceso de los scripts, y SameSite, que limita el envío según el origen de la solicitud.
La imagen de esta carta se ha creado con IA. Es una ilustración, no una foto real del sujeto.
Kosmora no está afiliada a la Fundación Wikimedia ni cuenta con su respaldo.